置顶
HCIE-RS3.0-LAB2
精选
能不能跑
设备 21 台(不含 VPC)VPC 另有 2 台许可档位:需授权 — 设备超过 7 台(不含 VPC),需要 EVE-NG 授权;导入不受限,启动第 8 个设备时才会被拦
要准备什么
模板:huaweiarensp、huaweiarensp-2220-6ge4serial、huaweiarensp-2220-7ge2pos、huaweiswensp、vpcs镜像:huaweiarensp-2220、huaweiarensp-2220-6ge4serial、huaweiarensp-2220-7ge2pos、huaweiswensp-5700可用接口 70 个
占多大
CPU 4 核内存 16 GB(解析值:CPU 21 核 / 内存 13 GB,贡献者可改成实际需要的)解析值取自 .unl 里节点的最大分配,只是上限;实际需要多少以人工填写为准。镜像体积需自备,本站不镜像分发
怎么看
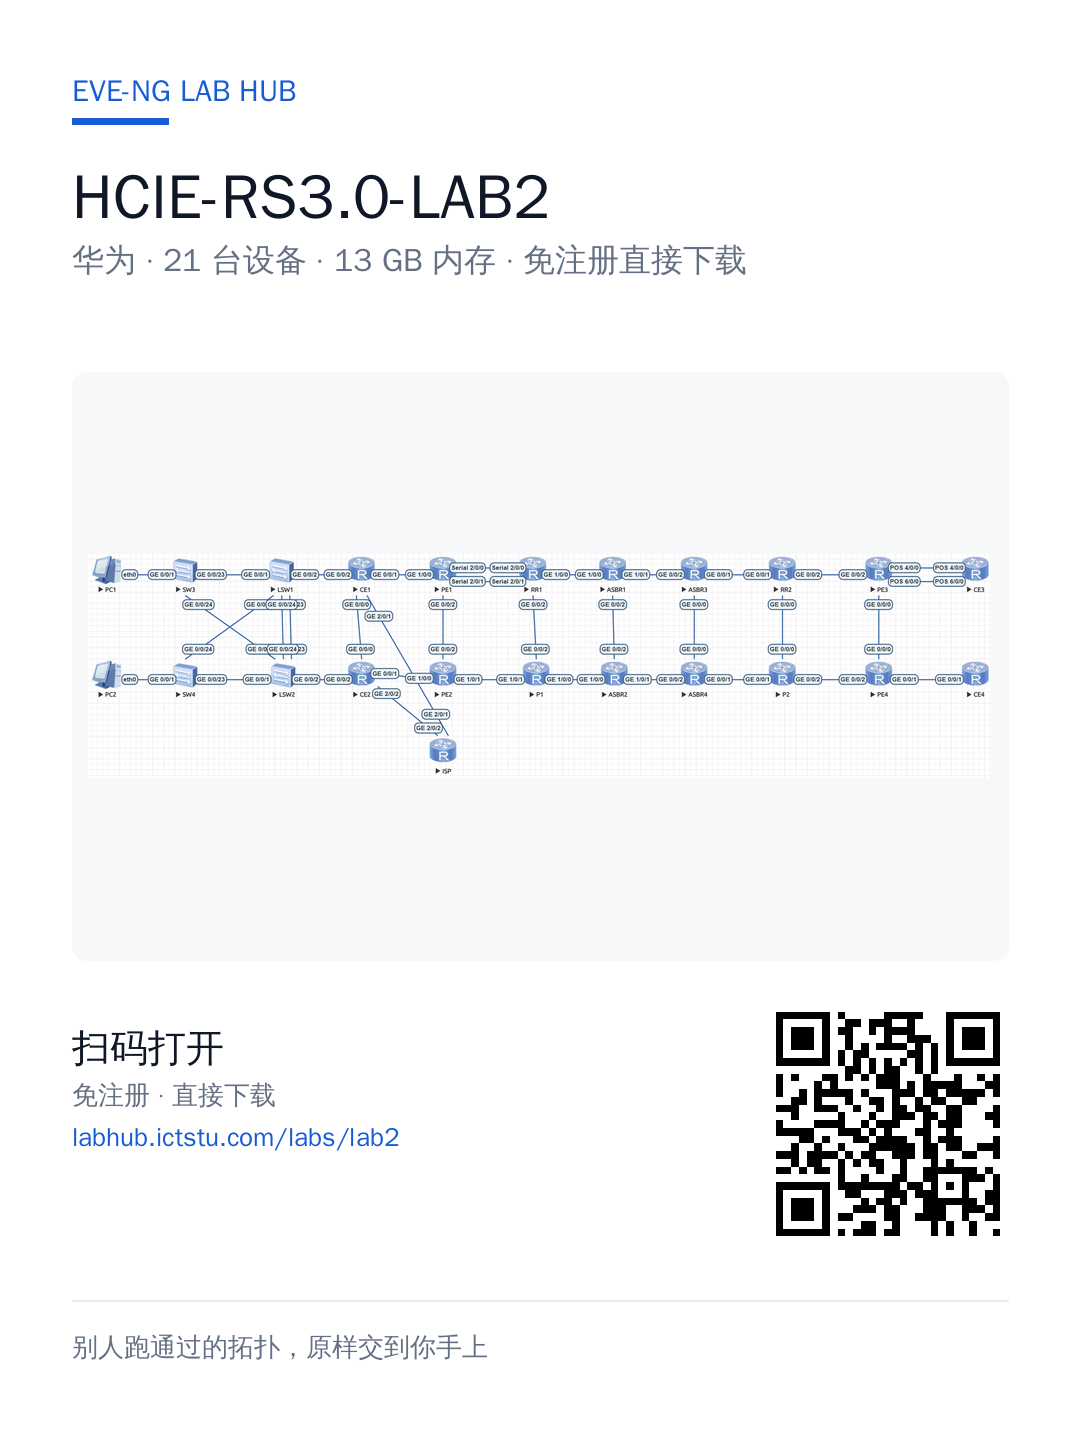
配置集 1 个 / 配置 23 份拓扑图见「拓扑」选项卡
实验所需镜像
| 模板 | 镜像 | 节点数量 |
|---|---|---|
| huaweiarensp | huaweiarensp-2220 | 9 |
| huaweiarensp-2220-6ge4serial | huaweiarensp-2220-6ge4serial | 6 |
| huaweiarensp-2220-7ge2pos | huaweiarensp-2220-7ge2pos | 2 |
| huaweiswensp | huaweiswensp-5700 | 4 |
| vpcs | — | 2 |
这个实验没有逻辑拓扑图(这一项可选)。
H12-266 LAB2
规划
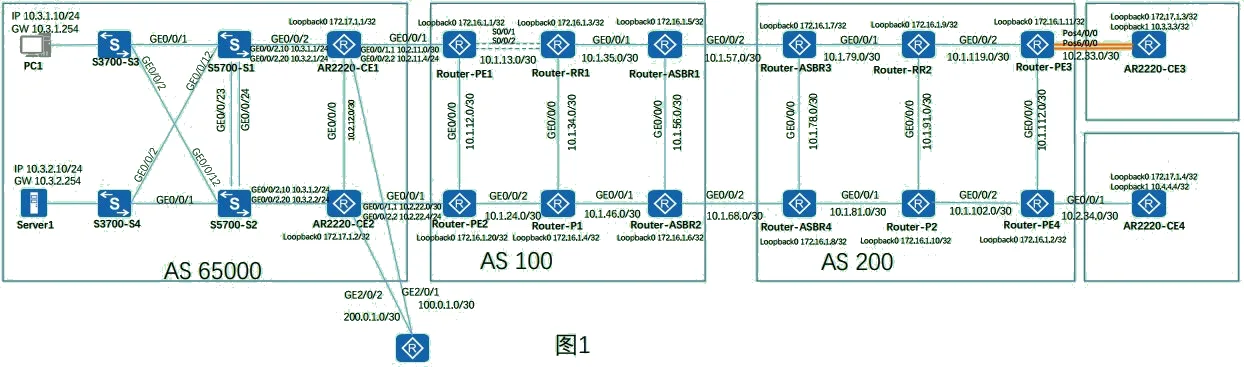
图 1 IPv4 地址规划
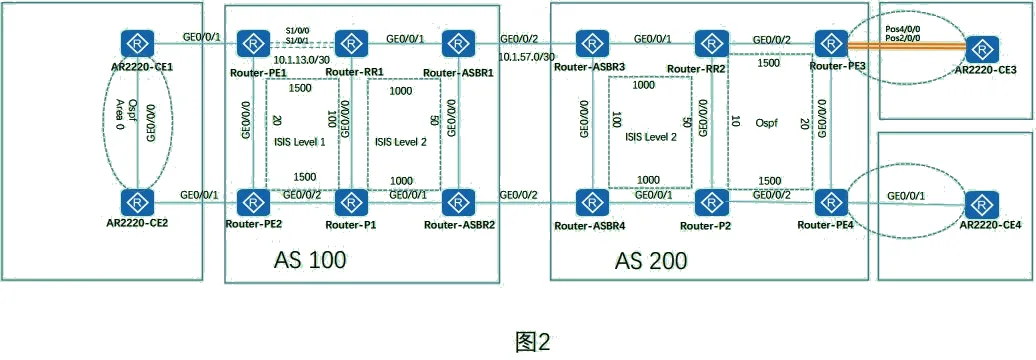
图 2 IGP 邻居及开销
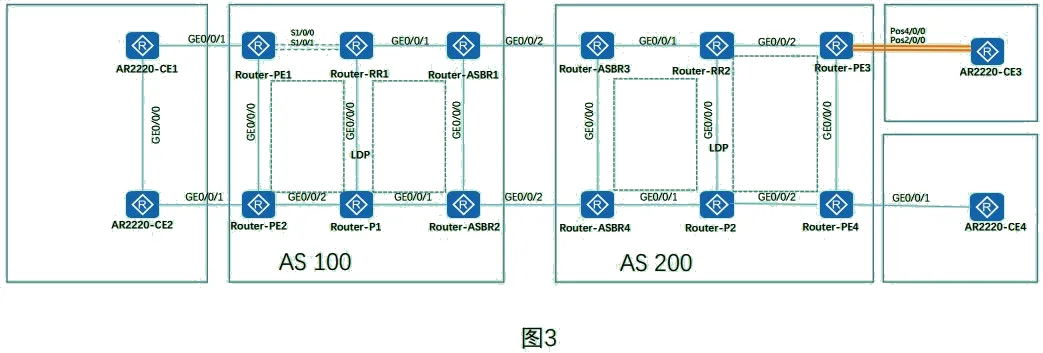
图 3 MPLS VPN
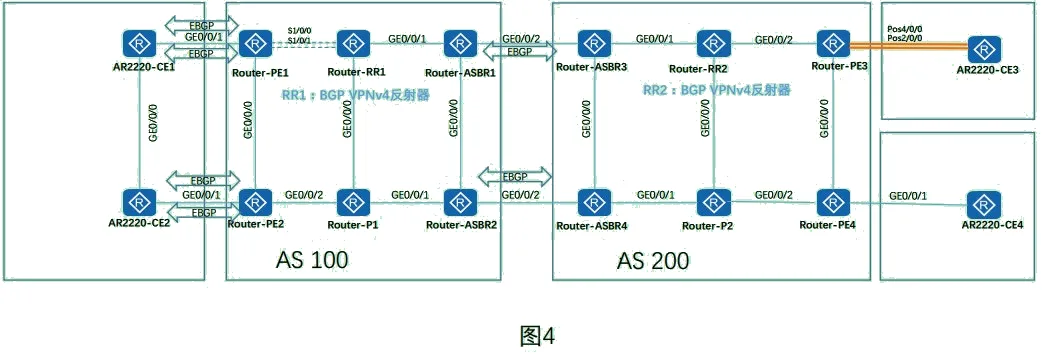
图 4 BGP 邻居
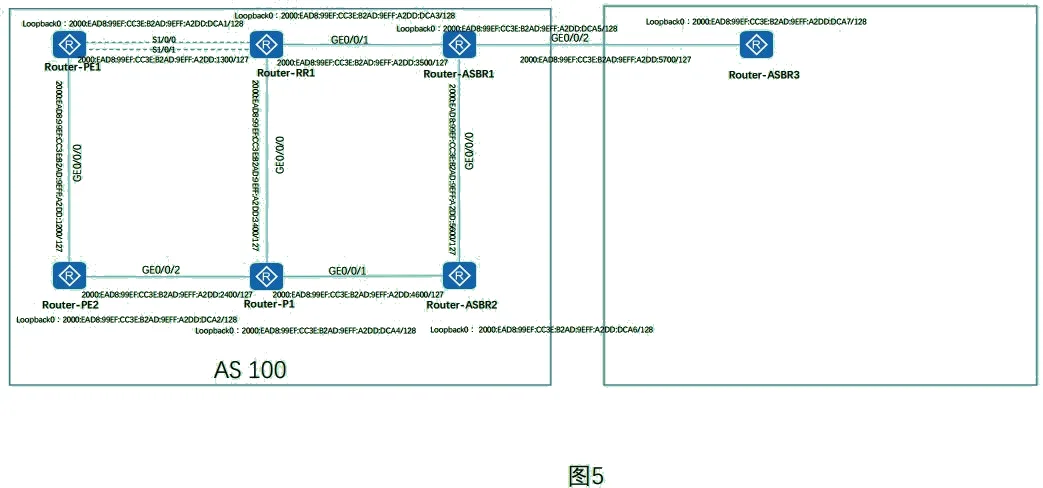
图 5 IPv6 地址规划
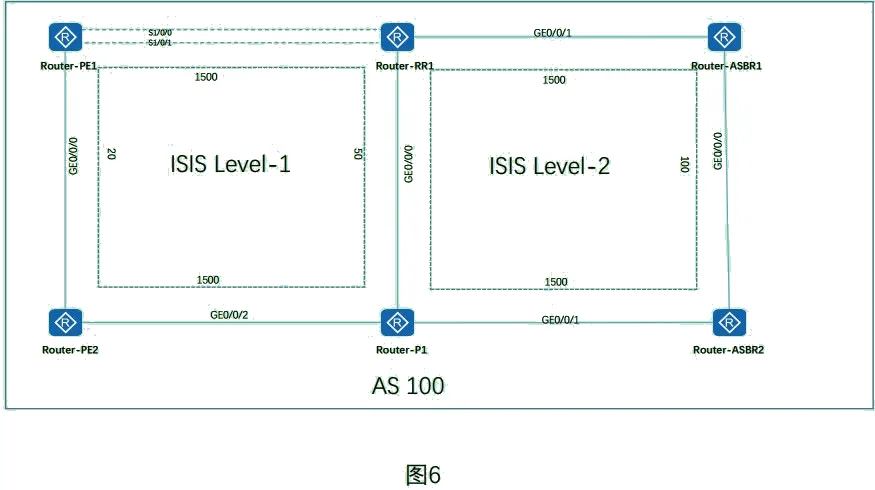
图 6 isis IPv6 邻居及开销
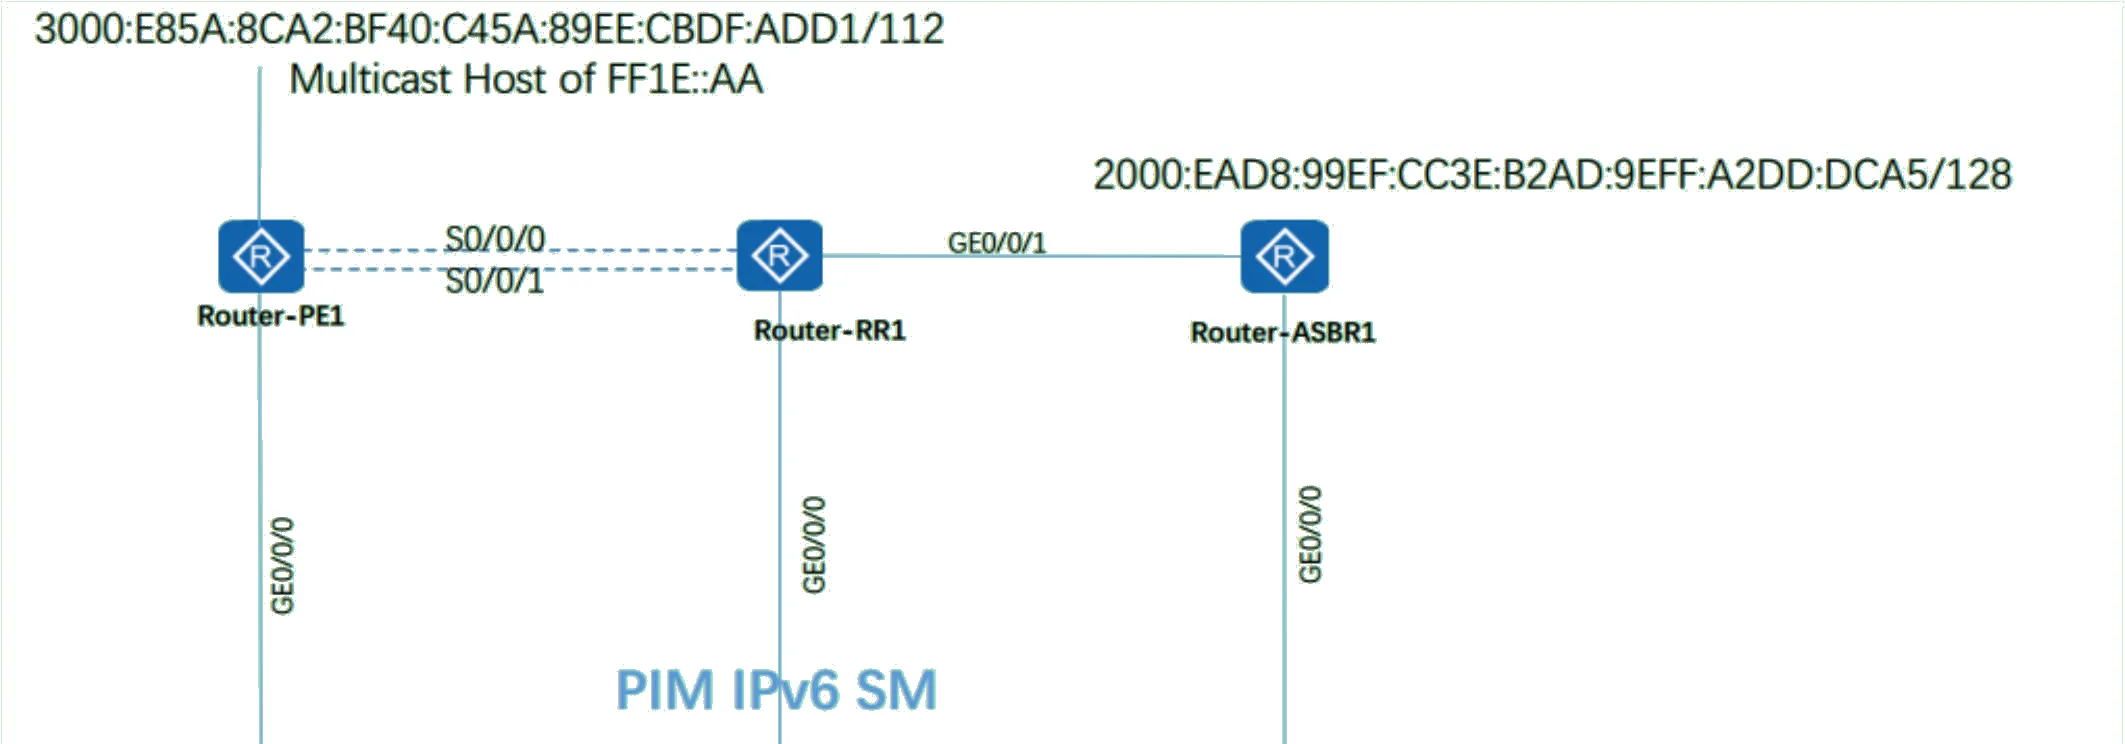
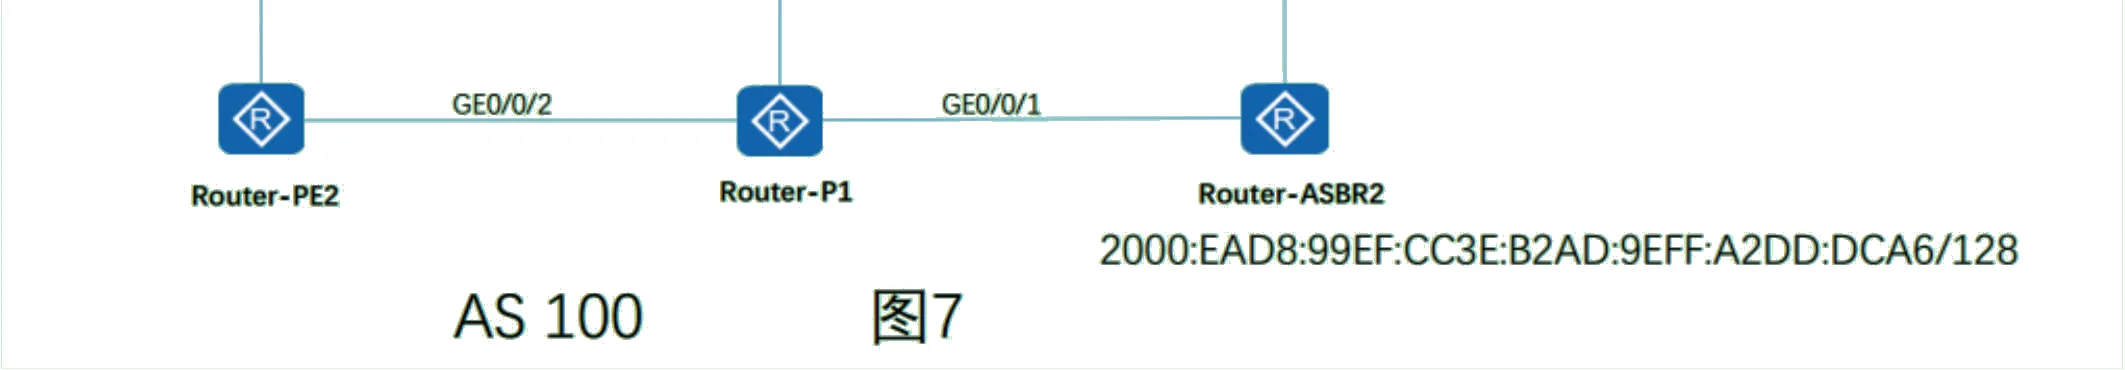
图 7 IPv6 Multicast
需求
1 Layer 2 Technology
1.1 Eth-Trunk
- SW1不支持LACP
- SW1和SW2互联接口(G0/0/23,G0/0/24)需要聚合成一个二层逻辑接口
1.2 Trunk
- 逻辑链路接口基于源目MAC进行数据负载
- SW1-4互联接口的链路类型为Trunk
- 允许VLAN 1以外的所有VLAN通过
1.3 MSTP
- SW1-4都运行MSTP
- 实例(instance)10映射VLAN 10
- 实例(instance)20映射VLAN 20
- SW1作为instance 10的根;instance 20的备用根
- SW2作为instance 10的备用根;instance 20根
- Region name为HUAWEI
- Revision-level为12
- 除SW1-4之间的互联接口外,其他接口皆不参与生成树计算
- 并且由Disable状态直接进入Forwding状态
1.4 VRRP
- CE1和CE2的VRRP虚拟IP地址为10.3.1.254并作为PC1的网关
- CE1以MAC地址00-00-5E-00-01-01;IP地址为10.3.1.254为源,发送免费ARP
- PC1与网关之间的数据包被封装在VLAN 10中(PC1收发untag的帧)
- CE1和CE2的VRRP虚拟IP地址为10.3.2.254并作为Server1的网关
- CE2以MAC地址00-00-5E-00-01-02;IP地址为10.3.2.254为源,发送免费ARP
- Server1与网关之间的数据包被封装在VLAN 20中(Server1收发untag的帧)
- 当VRRP的主用(Master)设备重启时,在GE0/0/2接口UP 1分钟后才能重新成为主用
1.5 IP-Trunk
- PE1和RR1互联Serial接口(S0/0/0,S0/0/1),绑定为一个逻辑接口
- 逻辑接口成员的链路类型为HDLC
- PE1的IPv4地址为 10.1.13.1/30;IPv6地址为 2000:EAD8:99EF:CC3E:B2AD:9EFF:A2DD:1300/127
- RR1的IPv4地址为 10.1.13.2/30;IPv6地址为 2000:EAD8:99EF:CC3E:B2AD:9EFF:A2DD:1301/127
1.6 Mp-group
- PE3和CE3直接互联的POS接口(Pos4/0/0,Pos6/0/0)绑定为一个逻辑接口
- 逻辑接口成员链路类型为PPP
- PE3逻辑接口的IPv4地址为 10.2.33.2/30CE3逻辑接口的IPv4地址为 10.2.33.1/30
2 IPv4 IGP
2.1 OSPF
- CE1和CE2之间的链路(GE0/0/0)以及各设备的Loopback 0接口,通告进OSPF的区域0(已预配)
- CE1和CE2设备的GE0/0/2子接口(GE0/0/2.10,GE0/0/2.20)通告进入OSPF区域0
- GE0/0/2的子接口不能够收发OSPF的报文
- RR2、P2、PE3、PE4四台设备处于OSPF区域0中(需配置),且链路的COST值如图2配置(已预配)
- PE3和PE4之间的OSPF链路网络类型为P2P
- 在PE4设备上,将Loopback 0接口引入OSPF域中
- 在AS200中,运行OSPF的设备(RR2、P2、PE3)抵达PE4的Loopback 0的路由要包含内部的COST值
2.2 ISIS
- AS100内各设备的Loopback 0和互联接口全部开启ISIS协议
- PE1和PE2的IS类型为Level 1,区域ID为49.0001
- RR1和P1的IS类型为Level 1-2,区域ID为49.0001
- ASBR1和ASBR2的IS类型为Level 2,区域ID为49.0002
- 各设备的System-ID唯一
- Cost-style类型为Wide,COST值如图2配置
- 除PE1和RR1之间的逻辑接口外,其他设备的COST值已预配
- AS200内运行ISIS的设备(RR2、P2、ASBR3、ASBR4)的Loopback 0以及互联接口皆开启ISIS协议
- IS的类型为Level 2,区域ID为49.0003
- 各设备的System-ID唯一
- Cost-style的类型为Wide,COST值如图2配置(已预配)
- RR2和P2之间的ISIS链路类型为P2P
- P1设备的ISIS进程产生LSP的最大延迟时间为1秒,初始延迟为50毫秒,递增时间为50毫秒
- P1设备上开启LSP快速扩散功能
- P1设备激活智能定时器功能,设置SPF计算最大延迟为1秒,初始延迟为100毫秒,递增时间为100毫秒
2.3 Feature
- 在RR2和P2设备上,针对于前缀为172.16.0.0/16的主机路由做OSPF和ISIS的双向引入
- 被引入协议的COST要继承到引入后的协议中
- P2去往PE4的Loopback 0(172.16.1.2/32)要有最优路径
- 配置要求有最好的扩展性
3 MPLS VPN
- CE1、CE2为VPN1的Hub-CE,PE1、PE2为Hub-PE;CE3、CE4为VPN1的Spoke站点;PE3、PE4为Spoke-PE
- CE4为Multi-VPN-instance CE,CE4的VPN实例VPN1,通过GE0/0/1连接PE4
- 合理设置VPN1参数,使得Spoke站点互访的流量必须经过Hub-CE设备
- PE3上VPN1的RD为100:13,Export RT为100:1,Import RT为200:1
- 如图4,CE1通过G0/0/1.1和G0/0/1.2建立直连的EBGP邻居,接入PE1
- CE1通过GE0/0/1.2,向PE1通告BGP update中,某些路由的AS-Path中有200
- 在CE1上将OSPF路由导入BGP
- CE2通过G0/0/1.1和G0/0/1.2建立直连EBGP邻居,接入PE2
- CE2通过G0/0/1.2,向PE2通告的BGP update中,某些路由的AS-Path中有200
- 在CE2上,将OSPF路由导入BGP
- CE3通过OSPF区域1接入PE3,通过PE3-CE3的逻辑接口互通,通告CE3的各环回口
- CE4通过OSPF区域0接入PE4,通过PE4-CE4的G0/0/1接口互通,通告CE4的环回口
- 如图4,在AS100、AS200内建立IBGP IPv4邻居关系(已预配)
- RR1是PE1、PE2、P1、ASBR1、ASBR2的反射器
- RR2是PE3、PE4、P2、ASBR3、ASBR4的反射器
- ASBR1-ASBR3、ASBR2-ASBR4建立EBGP
- ASBR1和ASBR2、ASBR3和ASBR4,通过直连接口建立eBGP邻居关系
- 在ASBR上,将ISIS的loopback 0接口32位主机路由引入BGP中
- 假设AS100和AS200中的Loopback 0接口地址为172.16.X.Y/32
- 当Y为奇数时,对端设备访问本AS设备的loopback 0时,优选ASBR1-ASBR3之间链路
- 当Y为偶数时,对端设备访问本AS设备的loopback 0时,优选ASBR2-ASBR4之间链路
- 保障配置有最好的扩展性
- 如图3,AS100、AS200内各个设备配置MPLS LSR-ID,全局使能MPLS,MPLS LDP(已预配)
- AS100、AS200内各直连链路建立LDP邻居(除PE1-RR1之间的逻辑链路外,已预配)
- 如图,各站点通过MPLS BGP VPN跨域Option C方案二,能够互相学习路由
- PE1、PE2为RR1的VPNv4路由反射器客户端
- PE3、PE4为RR2的VPNv4路由反射器客户端
- RR1和RR2之间通过Loopback 0接口建立MP-eBGP邻居关系
- MPLS域不能出现次优路径
- 在拓扑正常的情况下,需求CE1、CE2访问Spoke业务网段时,不从本AS内部绕行
- 当CE1-PE1之间链路故障,CE1设备仍可以学到Spoke业务网段
- 当CE2-PE2之间链路故障,CE2设备仍可以学到Spoke业务网段
- CE1/CE2设备,BGP引入OSPF
- 配置保证有最好的扩展性(SoO:Site-of-Origin)
- 在拓扑正常的情况下,需求CE1、CE2访问Spoke业务网段时,不从本AS内部绕行
- 在PE3/PE4上修改BGP Local-preference属性
- CE3/CE4访问非直连的10.3.X.0/24网段时
- 若X为奇数,PE3/PE4优选下一跳为PE1
- 若X为偶数,PE3/PE4优选下一跳为PE2
- 不用考虑来回路径是否一致
4 Feature
- CE1配置静态的默认路由访问ISP,下一跳IP为100.0.1.2
- 默认该路由要与CE1-ISP链路的BFD绑定
- CE1的对端设备不支持BFD
- 感知故障时间要小于150ms
- CE2配置静态的默认路由访问ISP,下一跳IP为200.0.2.2
- 默认路由要与CE2-ISP链路的NQA ICMP测试
- 每隔3s测试例执行1次
- CE3、CE4能够通过默认路由访问ISP
- CE1-ISP的链路断开时,CE1仍能访问ISP
- CE2-ISP的链路断开时,CE2仍能访问ISP
- 在CE1上,10.3.0.0/16(不包含10.3.2.10)的内网地址转换为102.0.1.2-102.0.1.6,通过GE2/0/1访问ISP
- 在CE2上,10.3.0.0/16(不含10.3.2.10)的内网地址转换为102.0.1.2-102.0.1.6,通过GE2/0/2访问ISP
- Server1拥有单独的公网地址102.0.1.1,对ISP提供FTP和HTTP服务
5 QoS
- 在CE1的G2/0/1、CE2的G2/0/2的出方向,
- 周一至周五的8:00-18:00点,对TCP目的端口号6881-6999的流量
- 承诺的平均速率为1Mbps
6 IPv6 IGP
- 所有设备的接口IPv6地址,按照图5中配置。
- 除PE1-RR1的逻辑接口之外,已预配
7 IPv6 ISIS
- 如图6,PE1、PE2、RR1、P1、ASBR1、ASBR2运行ISIS协议。各直连网段通告进入ISIS,配置各链路cost
8 IPv6 Multicast
- AS100中,相邻设备之间建立PIM IPv6 SM的邻居关系
- PE1的G0/0/0静态加组FF1E::AA
- ASBR1、ASBR2的Loopback0为C-BSR和C-RP,RP范围FF1E::/112
- ASBR1为主BSR,ASBR2为主RP
- 无论那台设备作为RP,都需要能够生成(*,G)路由
这个实验没有 traffic filter。
还没有备注。
相关的实验
同厂商全部 →完成评论验证
拖动拼块,对齐背景中的缺口
原图加载中…
评论 0
有话要说?写第一条评论