置顶
HCIE-RS3.0-TS1
精选
能不能跑
设备 44 台(不含 VPC)VPC 另有 14 台许可档位:需授权 — 设备超过 7 台(不含 VPC),需要 EVE-NG 授权;导入不受限,启动第 8 个设备时才会被拦
要准备什么
模板:huaweiarensp、huaweiarensp-2220-3ge1pos、huaweiarensp-2220-3ge2serial、huaweiarensp-2220-3ge4serial、huaweiarensp-2220-4ge1pos、huaweiarensp-2220-7ge2serial、huaweiswensp、vpcs镜像:huaweiarensp-2220、huaweiarensp-2220-3ge1pos、huaweiarensp-2220-3ge2serial、huaweiarensp-2220-3ge4serial、huaweiarensp-2220-4ge1pos、huaweiarensp-2220-7ge2serial、huaweiswensp-5700可用接口 142 个
占多大
CPU 16 核内存 32 GB(解析值:CPU 44 核 / 内存 27 GB,贡献者可改成实际需要的)解析值取自 .unl 里节点的最大分配,只是上限;实际需要多少以人工填写为准。镜像体积需自备,本站不镜像分发
怎么看
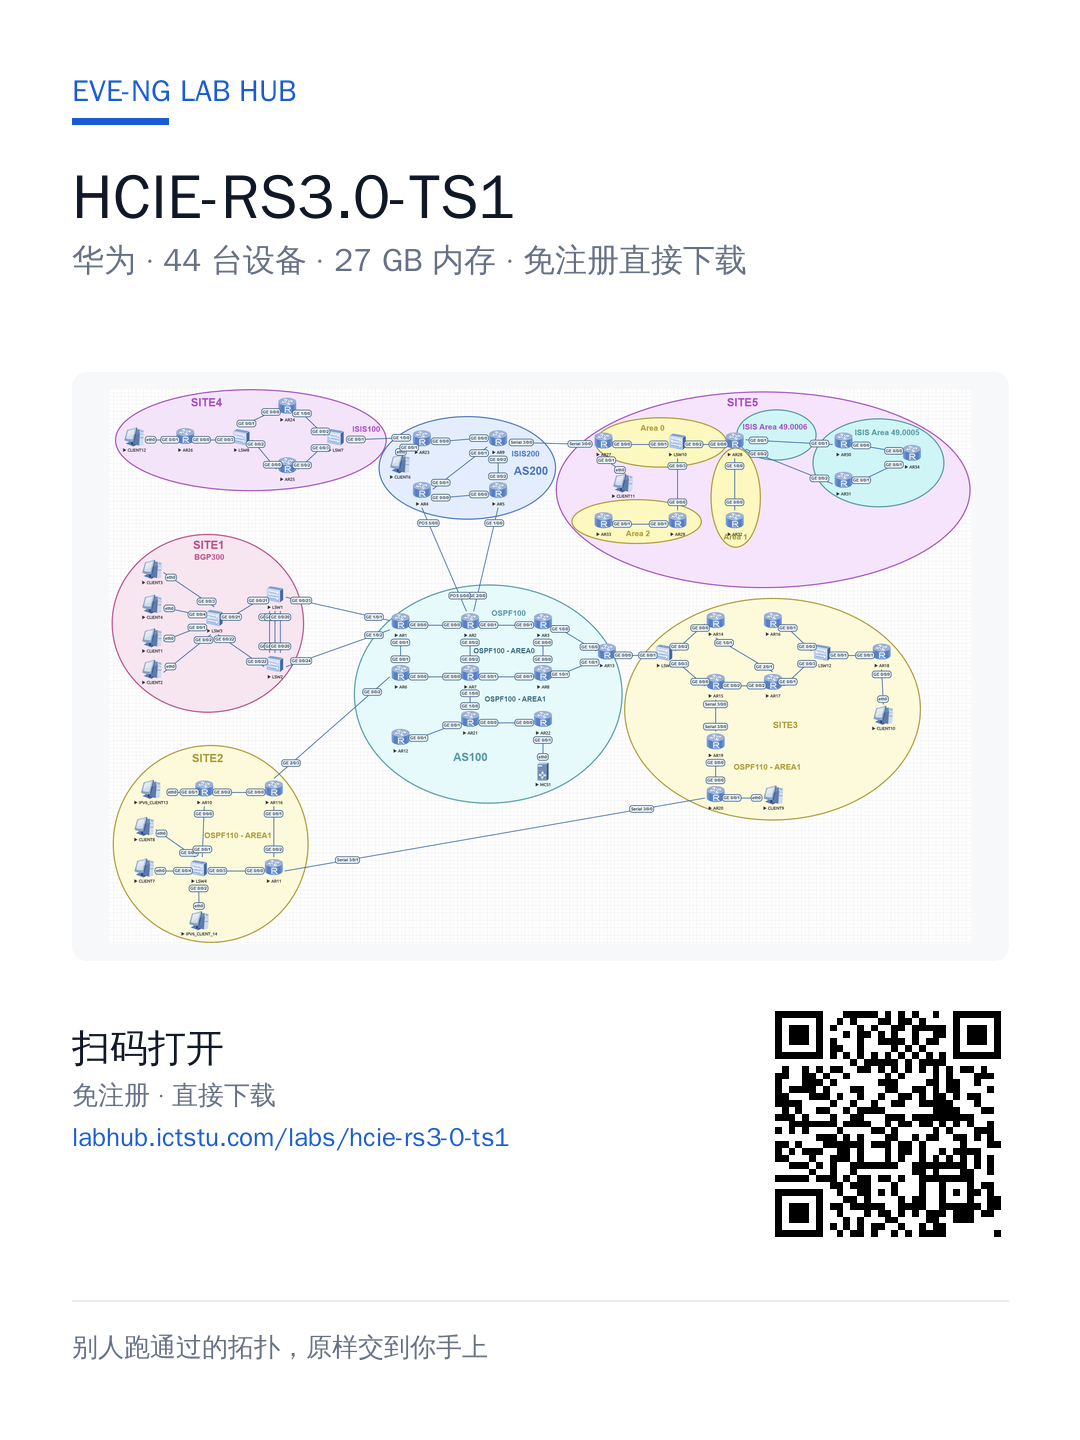
配置集 1 个 / 配置 58 份拓扑图见「拓扑」选项卡
实验所需镜像
| 模板 | 镜像 | 节点数量 |
|---|---|---|
| huaweiarensp | huaweiarensp-2220 | 22 |
| huaweiarensp-2220-3ge1pos | huaweiarensp-2220-3ge1pos | 1 |
| huaweiarensp-2220-3ge2serial | huaweiarensp-2220-3ge2serial | 7 |
| huaweiarensp-2220-3ge4serial | huaweiarensp-2220-3ge4serial | 1 |
| huaweiarensp-2220-4ge1pos | huaweiarensp-2220-4ge1pos | 1 |
| huaweiarensp-2220-7ge2serial | huaweiarensp-2220-7ge2serial | 3 |
| huaweiswensp | huaweiswensp-5700 | 9 |
| vpcs | — | 14 |
这个实验没有逻辑拓扑图(这一项可选)。
H12-266 TS-1
说明
所有设备的密码均为 hcie
1. Eth-Trunk
Site1中,LSW1-LSW2之间的所有链路要求做eth-trunk的捆绑,并且此eth-trunk要求做src-dst-ip负载。
2. MSTP
Site1中,CLIENT1属于VLAN12,CLIENT2属于VLAN34;MSTP中的VLAN12属于Instance 1,vlan34属于Instance 2;两个instance的主备根桥分别在SW1和SW2上,并且要求CLIENT1访问R1时经过的路径是SW3-SW1-R1;同时要求CLIENT2访问R1时经过的路径是SW3-SW2-R1。
3. BGP负载
R1访问VLAN12时经过的路径是R1-LSW1-LSW3;访问VLAN34时经过的路径是R1-LSW2-LSW3;只允许在AS300中实现,并且确保你的解决方案不要影响AS100AS300以外的其他AS。
4. MUX-VLAN
Site4中,AR24、AR25、AR26在一个网段中,同时都运行了ISIS协议,要求AR26能和AR24,AR25都能形成邻居关系,但是AR24与AR25不能形成邻居关系;通过SW8的二层VLAN技术以及其他设备排除错误点来实现此要求。
注意:配置过程中不能在LSW8上删除和增加新的VLAN
5. MPLS-VPN
Site1与Site4为同一个VPN客户的两个站点,现在Site1里的CLIENT无法和Site4里的CLIENT通信,请解决此问题。
注意:不要删除现有配置,请修改配置解决该问题。
6. OSPF Peer
AS100中所有设备都运行了OSPF,但是部分设备的邻居关系有问题,解决此问题。
7. QoS
Site3中AR20上一个用户( loopback0模拟)和AR18的一个用户(loopback0模拟)要进行语音通信,使用的音频编码G.711,每路语音需要64Kbps的带宽,目前从AR20到AR18的语音质量不够好,需要在AR19上部署QOS;以保证语音流量的服务质量(反向流量不要求)。
8. Sham-link
Site2与Site3为同一个VPN客户的两个站点,现在AR10与AR20上面的客户(LoopBack0模拟)都能互通;请解决此问题;并且要求当AS100连接正常的时候,两个客户的数据包通信必须经过AS100;但是AS100出现问题的时候,两个站点可以通过备份链路进行通信。
9. VRRP
Site2中AR10与AR11要为LSW4的PC提供第一跳网关冗余服务,虚拟网关地址为10.2.129.254和10.2.129.253;在配置正确的情况下,VRRP配置后的状态信息如下,为了加速VRRP的收敛,使用BFD跟踪上行链路状态以及VRRP的邻居关系;
Site2中的CLIENT 14需要通过VRRP6进行网关冗余,虚拟网关地址为IPv6 address 2002:10:2:130::254,AR10作为VRRP6的Master。
最后VRRP和VRRP6状态与下面输出内容一致即可。
[AR10]display vrrp
  GigabitEthernet0/0/0 | Virtual Router 1
    State : Master
    Virtual IP : 10.2.129.254
    Master IP : 10.2.129.10
    PriorityRun : 200
    PriorityConfig : 200
    MasterPriority : 200
    Preempt : YES   Delay Time : 1 s
    TimerRun : 1 s
    TimerConfig : 1 s
    Auth type : MD5   Auth key :
    Virtual MAC : 0000-5e00-0101
    Check TTL : YES
    Config type : normal-vrrp
    Backup-forward : disabled
    Track BFD : 1   Priority reduced : 120
    BFD-session state : UP
    Create time : 2019-08-22 09:23:11 UTC-08:00
    Last change time : 2019-08-22 20:35:04 UTC-08:00

  GigabitEthernet0/0/0 | Virtual Router 2
    State : Backup
    Virtual IP : 10.2.129.253
    Master IP : 10.2.129.11
    PriorityRun : 100
    PriorityConfig : 100
    MasterPriority : 200
    Preempt : YES   Delay Time : 1 s
    TimerRun : 1 s
    TimerConfig : 1 s
    Auth type : MD5   Auth key :
    Virtual MAC : 0000-5e00-0102
    Check TTL : YES
    Config type : normal-vrrp
    Backup-forward : disabled
    Track BFD : 2   Priority increased : 120
    BFD-session state : UP
    Create time : 2019-08-22 20:29:40 UTC-08:00
    Last change time : 2019-08-22 20:29:54 UTC-08:00
[AR11]display vrrp
  GigabitEthernet0/0/0 | Virtual Router 1
    State : Backup
    Virtual IP : 10.2.129.254
    Master IP : 10.2.129.10
    PriorityRun : 100
    PriorityConfig : 100
    MasterPriority : 200
    Preempt : YES   Delay Time : 1 s
    TimerRun : 1 s
    TimerConfig : 1 s
    Auth type : MD5   Auth key :
    Virtual MAC : 0000-5e00-0101
    Check TTL : YES
    Config type : normal-vrrp
    Backup-forward : disabled
    Track BFD : 2   Priority increased : 120
    BFD-session state : UP
    Create time : 2019-08-22 09:23:21 UTC-08:00
    Last change time : 2019-08-22 20:35:04 UTC-08:00

  GigabitEthernet0/0/0 | Virtual Router 2
    State : Master
    Virtual IP : 10.2.129.253
    Master IP : 10.2.129.11
    PriorityRun : 200
    PriorityConfig : 200
    MasterPriority : 200
    Preempt : YES   Delay Time : 1 s
    TimerRun : 1 s
    TimerConfig : 1 s
    Auth type : MD5   Auth key :
    Virtual MAC : 0000-5e00-0102
    Check TTL : YES
    Config type : normal-vrrp
    Backup-forward : disabled
    Track BFD : 1   Priority reduced : 120
    BFD-session state : UP
    Create time : 2019-08-22 09:23:21 UTC-08:00
    Last change time : 2019-08-22 09:23:21 UTC-08:00
[AR10]display vrrp6
  GigabitEthernet0/0/0 | Virtual Router 1
    State : Master
    Virtual IP : FE80::1
    Master IP : FE80::1
    PriorityRun : 255
    PriorityConfig : 100
    MasterPriority : 255
    Preempt : YES   Delay Time : 0 s
    TimerRun : 100 cs
    TimerConfig : 100 cs
    Virtual MAC : 0000-5e00-0201
    Check hop limit : YES
    Config type : normal-vrrp
    Create time : 2019-08-22 20:48:15 UTC-08:00
    Last change time : 2019-08-22 20:48:15 UTC-08:00
[AR11]display vrrp6
  GigabitEthernet0/0/0 | Virtual Router 1
    State : Backup
    Virtual IP : FE80::1
    Master IP : FE80::1
    PriorityRun : 100
    PriorityConfig : 100
    MasterPriority : 255
    Preempt : YES   Delay Time : 0 s
    TimerRun : 100 cs
    TimerConfig : 100 cs
    Virtual MAC : 0000-5e00-0201
    Check hop limit : YES
    Config type : normal-vrrp
    Create time : 2019-08-22 20:49:30 UTC-08:00
    Last change time : 2019-08-22 20:49:30 UTC-08:00
10. Telnet
Site3中,AR16、AR17、AR18帧中继网络中运行OSPF,使用默认的网络类型;要求AR18能通过telnet远程管理AR16、AR17;现在AR18无法远程管理;解决此问题已满足以下表项:
[AR16]display local-user
  --------------------------------------------------------------------------
  User-name                      State  AuthMask  AdminLevel
  --------------------------------------------------------------------------
  admin                          A      T         15
  guest                          A      T         1
  --------------------------------------------------------------------------
  Total 2 user(s)
<AR18>telnet 10.3.1.16
  Press CTRL_] to quit telnet mode
  Trying 10.3.1.16 ...
  Connected to 10.3.1.16 ...

Login authentication

Username:admin
Password:
  --------------------------------------------------------------
  User last login information:
  --------------------------------------------------------------
  Access Type: Telnet
  IP-Address : 10.3.1.18
  Time       : 2019-08-23 14:39:50-08:00
  --------------------------------------------------------------
<AR16>sy
<AR16>system-view
Enter system view, return user view with Ctrl+Z.
[AR16]
<AR18>telnet 10.3.1.16
  Press CTRL_] to quit telnet mode
  Trying 10.3.1.16 ...
  Connected to 10.3.1.16 ...

Login authentication

Username:guest
Password:
  --------------------------------------------------------------
  User last login information:
  --------------------------------------------------------------
  Access Type: Telnet
  IP-Address : 10.3.1.18
  Time       : 2019-08-23 14:31:12-08:00
  --------------------------------------------------------------
<AR16>sy
      ^
Error: Unrecognized command found at '^' position.
<AR16>
<AR18>telnet 10.3.1.17
  Press CTRL_] to quit telnet mode
  Trying 10.3.1.17 ...
  Connected to 10.3.1.17 ...

Login authentication

Password:
<AR17>?
User view commands:
  display        Display information
  hwtacacs-user  HWTACACS user
  local-user     Add/Delete/Set user(s)
  ping           Ping function
  quit           Exit from current mode and enter prior mode
  save           Save file
  super          Modify super password parameters
  telnet         Open a telnet connection
  tracert        <Group> tracert command group
<AR17>
要求AR16的telnet认证方式为AAA,AR16上存在两个用户,admin用户级别为15级,guest用户级别为1级要求两个用户都能认证telnet登录。
要求AR17的认证方法为password;所有telnet到AR17的用户级别无需求,但是能支持命令要求与输出一致。
11. IPV6
Site2与Site3配置了IPV6,并且运行OSPFV3协议,参与的设备有AR10、AR11、AR18、AR20,AR18与AR20之间通过tunnel相通,现在环境中的IPV6 CLIENT 13、IPV6 CLIENT 9 、IPV6 CLIENT10无法实现互相通信,请解决。
12. MSDP
AS100与AS200要部署域间组播,AR7是AS100中的RP,AR9是AS200中的RP,AS100中AR22上有一台视频服务器,AS200中AR23上有一个组播接收者要加入组239.1.1.1,现在客户无法收到组播数据,无法观看相应的视频,请解决该问题。
13. NAT
Site5中通过安全接入AS,CLIENT11现在无法通过网关AR27访问到公网AS100、AS200,解决此问题已满足以下表项:
[AR27]display nat outbound
 NAT Outbound Information:
 --------------------------------------------------------------------------
 Interface                  Acl     Address-group/IP/Interface       Type
 --------------------------------------------------------------------------
 Serial3/0/0                2000                              1        pat
 --------------------------------------------------------------------------
  Total : 1
14. DHCP
Site2中,AR10、AR11是DHCP服务器并且相互备份,要求CLIENT7能通过DHCP服务器获取到地址10.2.129.100,要求CLIENT8只能获取指定地址为10.2.129.101,现在CLIENT8有时无法获取地址,请解决。
15. BGP
要求AS100中AR12的LoopBack0口能够访问AS200中的AR9的LoopBack0口,但是现在两个LoopBack口地址无法访问,请解决该问题。
16. IPv6 BGP
AS200中AR9、AR4、AR5上面各有一个IPV6客户站点(LoopBack1模拟),AS100中有AR2、AR7上各有一个IPV6客户站点(LoopBack1模拟),要求这几个站点都能互通,并且要求双向路径要优选AR2-AR4之间的链路,一旦主用链路出现问题在使用备用链路AR2-AR5;现在这几个站点之间的互通存在部分问题,请解决。
这个实验没有 traffic filter。
还没有备注。
相关的实验
同厂商全部 →完成评论验证
拖动拼块,对齐背景中的缺口
原图加载中…
评论 0
有话要说?写第一条评论